Domain seilhebezüge.de kaufen?
Wir ziehen mit dem Projekt
seilhebezüge.de um.
Sind Sie am Kauf der Domain
seilhebezüge.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain seilhebezüge.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
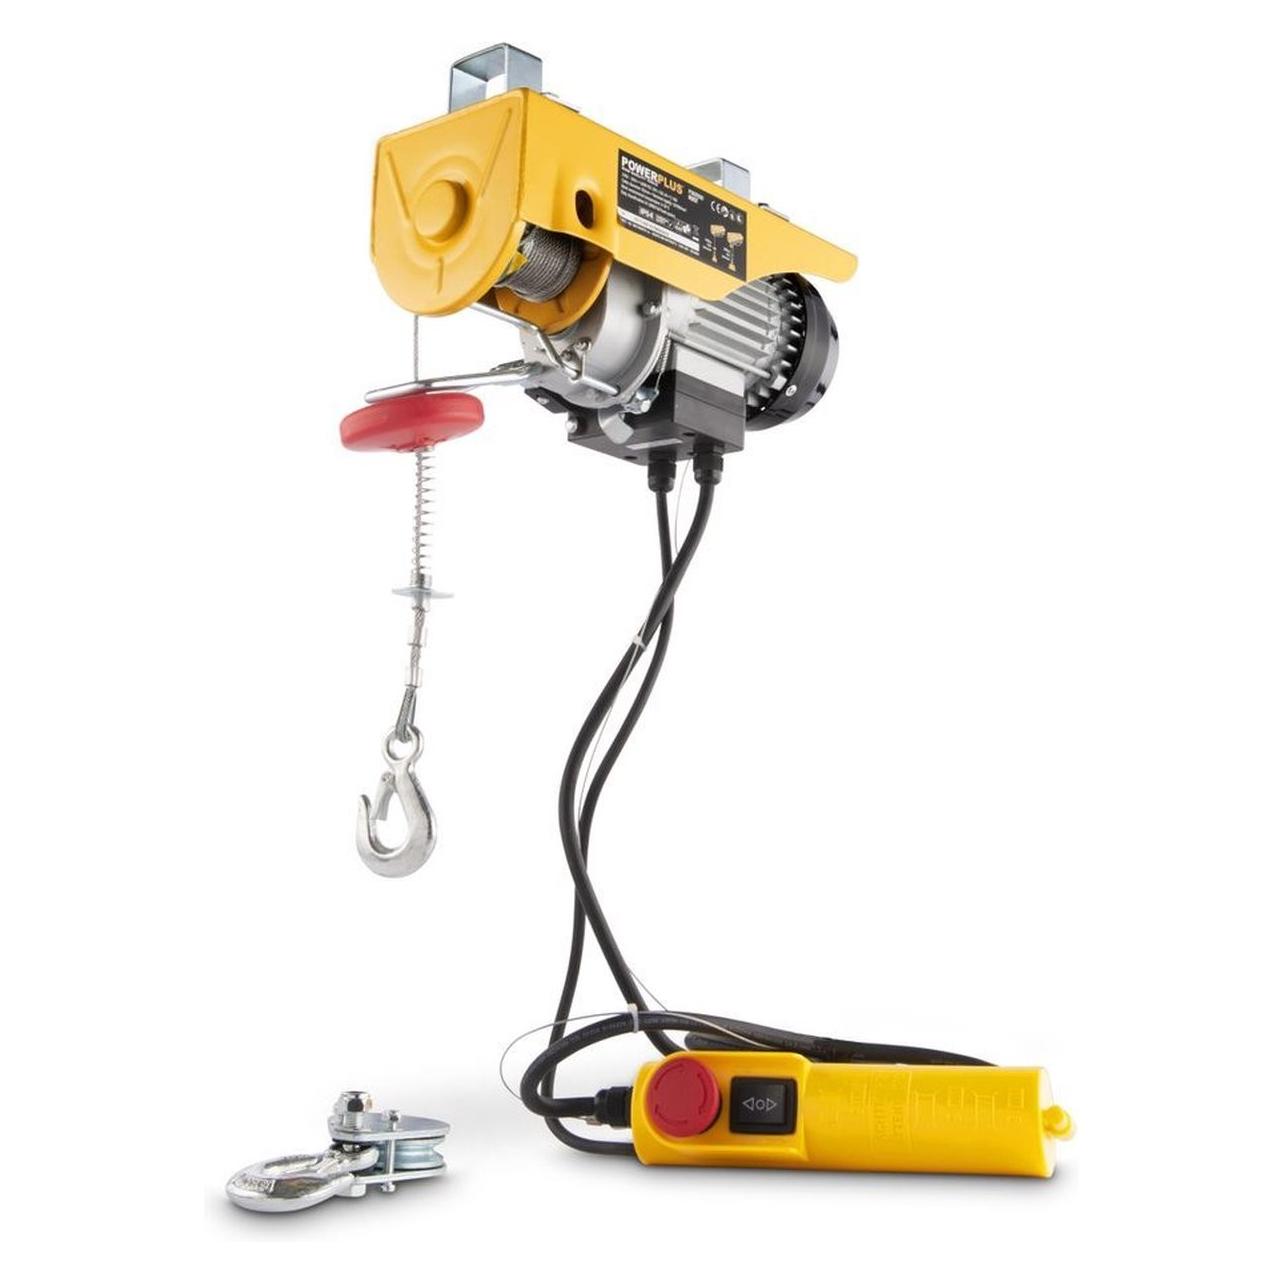
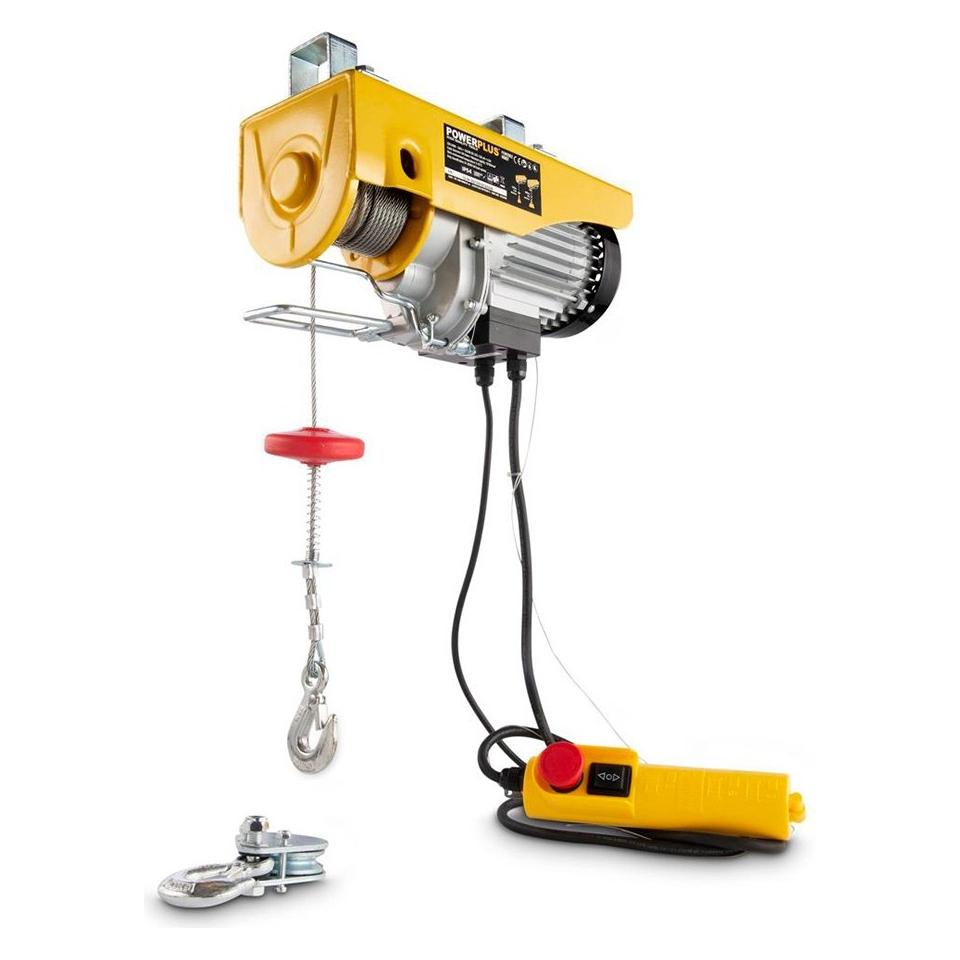
HBM tragbare Elektro-Winde, Hebezeug 18 MeterDie tragbare Elektro-Winde von HBM ist der perfekte Partner für alle Ihre Hebezwecke. Dank einer Spannung von 230 V und einer Stromstärke von 4,6 A ist diese Winde leistungsstark und effizient. Mit einer beeindruckenden Kapazität von 300/600 kg und einer Geschwindigkeit von 8/4 Metern pro Minute bietet diese Winde Zuverlässigkeit in jeder Hebesituation. Diese Elektro-Winde wurde für den Innenbereich entwickelt und ist ideal für Ihre Garage, Ihren Schuppen oder ähnliche Räume geeignet. Die eingebauten Sicherheitsfunktionen wie die Notbremse und die Endschalterfunktion sorgen dabei für einen störungsfreien und sicheren Betrieb. Die Elektro-Winde hat ein schlankes Design und ist mit einem empfohlenen Balkendurchmesser von 40-50 mm leicht in verschiedene Räume zu integrieren. Mit einem Nettogewicht von 20 kg ist sie außerdem leicht zu transportieren und zu lagern. Darüber hinaus ist diese Winde mit einem praktischen Flaschenzug ausgestattet, der es Ihnen ermöglicht, doppelte Lasten zu heben, was sie zu einer vielseitigen und wertvollen Ergänzung Ihrer Hebeausrüstung macht.159,99 €*Versand: 9,99 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind die grundlegenden Anforderungen an Anschlagmittel zur sicheren Lastaufnahme?
Die Anschlagmittel müssen entsprechend der Last und der Art der Lastaufnahme ausgewählt werden. Sie müssen regelmäßig auf Beschädigungen überprüft und fachgerecht gelagert werden. Die Anschlagmittel müssen den geltenden Normen und Vorschriften entsprechen. **

Woraus bestehen Anschlagmittel und wie werden sie sicher zur Lastaufnahme eingesetzt?
Anschlagmittel bestehen aus verschiedenen Materialien wie Stahl, Textil oder Kunststoff. Sie werden sicher zur Lastaufnahme eingesetzt, indem sie ordnungsgemäß geprüft, richtig dimensioniert und korrekt angebracht werden. Zudem müssen sie regelmäßig gewartet und bei Beschädigungen sofort ausgetauscht werden. **
Wie kann die Lastaufnahme sicher und effizient gestaltet werden? Was sind wichtige Sicherheitsvorkehrungen bei der Lastaufnahme?
Die Lastaufnahme kann sicher und effizient gestaltet werden, indem geeignete Hebezeuge und -geräte verwendet werden, die für die Last geeignet sind. Zudem ist es wichtig, die Last vor dem Anheben auf Beschädigungen zu überprüfen und sicherzustellen, dass sie richtig gesichert ist. Wichtige Sicherheitsvorkehrungen bei der Lastaufnahme sind die Verwendung von persönlicher Schutzausrüstung, das Einhalten von Tragfähigkeitsgrenzen und das Vermeiden von übermäßiger Belastung der Hebezeuge. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
HBM tragbare Elektro-Winde, Hebezeug 18 MeterDie tragbare Elektro-Winde von HBM ist der perfekte Partner für alle Ihre Hebezwecke. Dank einer Spannung von 230 V und einer Stromstärke von 4,6 A ist diese Winde leistungsstark und effizient. Mit einer beeindruckenden Kapazität von 300/600 kg und einer Geschwindigkeit von 8/4 Metern pro Minute bietet diese Winde Zuverlässigkeit in jeder Hebesituation. Diese Elektro-Winde wurde für den Innenbereich entwickelt und ist ideal für Ihre Garage, Ihren Schuppen oder ähnliche Räume geeignet. Die eingebauten Sicherheitsfunktionen wie die Notbremse und die Endschalterfunktion sorgen dabei für einen störungsfreien und sicheren Betrieb. Die Elektro-Winde hat ein schlankes Design und ist mit einem empfohlenen Balkendurchmesser von 40-50 mm leicht in verschiedene Räume zu integrieren. Mit einem Nettogewicht von 20 kg ist sie außerdem leicht zu transportieren und zu lagern. Darüber hinaus ist diese Winde mit einem praktischen Flaschenzug ausgestattet, der es Ihnen ermöglicht, doppelte Lasten zu heben, was sie zu einer vielseitigen und wertvollen Ergänzung Ihrer Hebeausrüstung macht.159,99 €*Versand: 9,99 €Sichere Weiterleitung zum Anbieter
-
Vetter Garderobe für Anschlagmittel, stationär, Höhe 1833 mmGarderobe für Anschlagmittel, stationär, Höhe 1833 mm. Anlieferung = zerlegt. Farbe = lichtgrau RAL 7035. Höhe = 1833 mm. Länge = 1890 mm. Breite = 900 mm. Tragfähigkeit = 1000 kg. Gewicht = 91.4 kg. Material = Stahl. Produkttyp = Anschlagmittel-Garderoben. Zolltarifnummer = 94032080. Herkunftsland = DEU. Bruttogewicht = 106.4 kg. Gewicht = 91.4 kg. Nachhaltigkeit = CO2-Fußabdruck berechnet. Hebebänder, Anschlagmittel, Rundschlingen etc. zentral lagern. Besonders stabile Ausführung. Langlebige Oberflächenbeschichtung in RAL 7035. 12 verstellbare Doppel-Aufhängehaken, verzinkt. Querbalken höhenverstellbar. Einfacher Auf- und Abbau für den Einsatz auf Baustellen. Tragkraft 1000 kg. Tragkraft pro Haken 75 kg. Die technische Besonderheit dieser Krane erfordert eine auftragsbezogene Fertigung - kein Rückgaberecht. Zerlegte Anlieferung - leichte Montage.1642,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind die grundlegenden Anforderungen an Anschlagmittel zur sicheren Lastaufnahme?
Die Anschlagmittel müssen entsprechend der Last und der Art der Lastaufnahme ausgewählt werden. Sie müssen regelmäßig auf Beschädigungen überprüft und fachgerecht gelagert werden. Die Anschlagmittel müssen den geltenden Normen und Vorschriften entsprechen. **
-
Woraus bestehen Anschlagmittel und wie werden sie sicher zur Lastaufnahme eingesetzt?
Anschlagmittel bestehen aus verschiedenen Materialien wie Stahl, Textil oder Kunststoff. Sie werden sicher zur Lastaufnahme eingesetzt, indem sie ordnungsgemäß geprüft, richtig dimensioniert und korrekt angebracht werden. Zudem müssen sie regelmäßig gewartet und bei Beschädigungen sofort ausgetauscht werden. **
-
Wie kann die Lastaufnahme sicher und effizient gestaltet werden? Was sind wichtige Sicherheitsvorkehrungen bei der Lastaufnahme?
Die Lastaufnahme kann sicher und effizient gestaltet werden, indem geeignete Hebezeuge und -geräte verwendet werden, die für die Last geeignet sind. Zudem ist es wichtig, die Last vor dem Anheben auf Beschädigungen zu überprüfen und sicherzustellen, dass sie richtig gesichert ist. Wichtige Sicherheitsvorkehrungen bei der Lastaufnahme sind die Verwendung von persönlicher Schutzausrüstung, das Einhalten von Tragfähigkeitsgrenzen und das Vermeiden von übermäßiger Belastung der Hebezeuge. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.